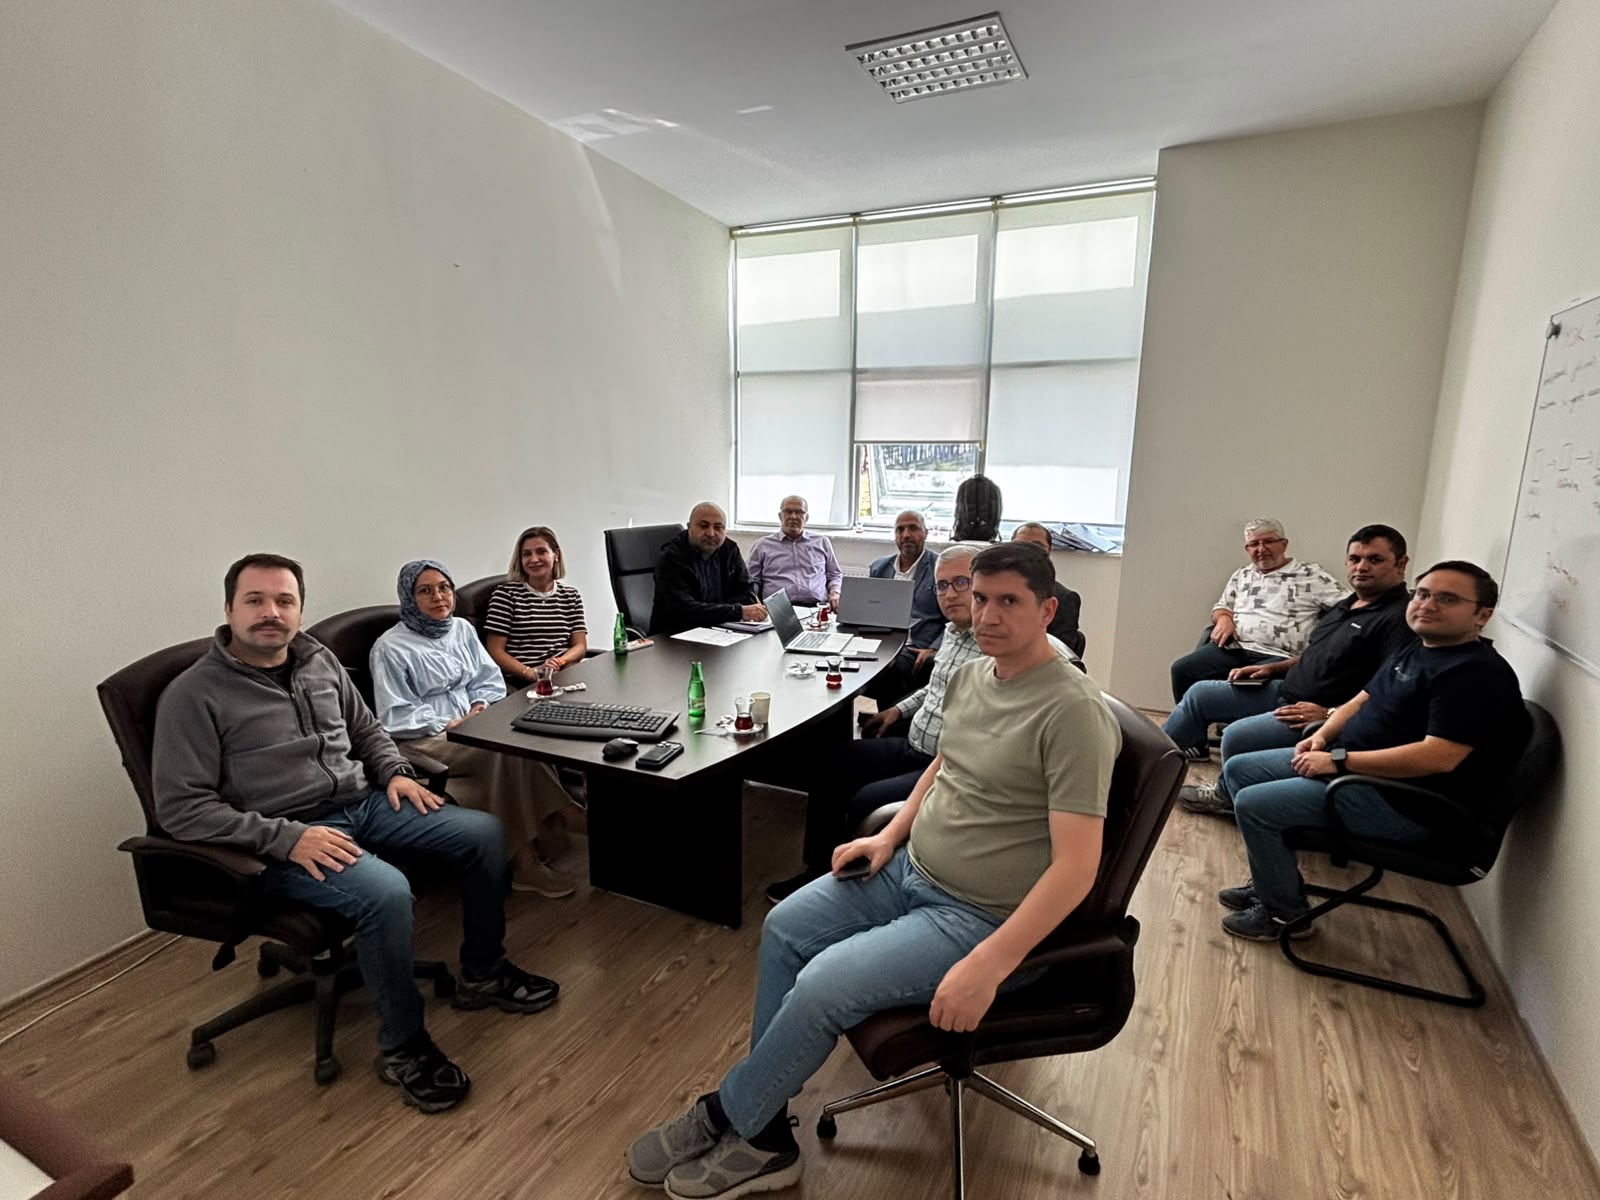
Başkanlığımız bünyesinde yürütülen ISO/IEC 27001 Bilgi Güvenliği Yönetim Sistemi ve ISO/IEC 27701 Kişisel Veri Yönetim Sistemi belgelendirme çalışmaları kapsamında denetim süreci, gerçekleştirilen açılış toplantısı ile başladı.
Açılış toplantısında; denetim sürecinin kapsamı, uygulanacak yöntemler, değerlendirme kriterleri ve denetim takvimi hakkında bilgilendirmelerde bulunularak süreç boyunca gerçekleştirilecek çalışmalar ele alındı.
Yaklaşık iki hafta sürecek denetim süreci boyunca Başkanlığımızın bilgi güvenliği ve kişisel verilerin korunmasına yönelik yürüttüğü çalışmalar, mevcut süreçler, dokümantasyon yapısı ve uygulamalar ilgili standartların gereklilikleri doğrultusunda değerlendirilecek.
Gerçekleştirilecek denetimlerle birlikte, Başkanlığımızın bilgi varlıklarının güvenliğinin sağlanması, kişisel verilerin korunması ve kurumsal süreçlerin uluslararası standartlara uygun şekilde sürdürülebilirliğinin güçlendirilmesi hedeflenmektedir.
Başkanlığımız, bilgi güvenliği ve kişisel verilerin korunması alanındaki çalışmalarını sürekli iyileştirme anlayışıyla sürdürmeye devam edecektir.